Praktische Beispiele
"Dichtung oder Wahrheit" oder eine falsch
verstandene Interpretation
E-Mail-Verschlüsselung: Forscher knacken Passwort über Computergeräusche
 Genkin/ Shamir/ Tromer
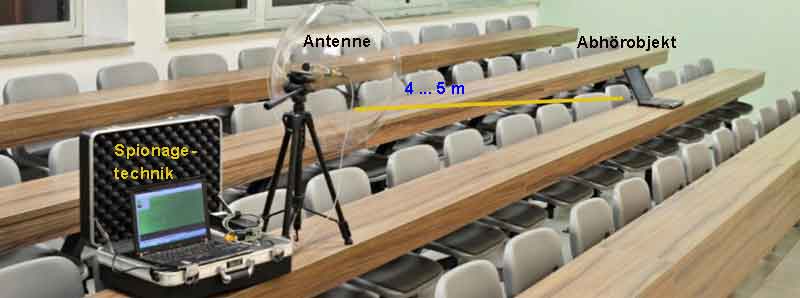
Laptop mit Richtmikrofon: Der Aufbau führt aus vier Metern Entfernung
akustische Kryptoanalysen durch
Passwörter knacken aus vier Metern Entfernung: Nur mit Hilfe von kaum
hörbaren Geräuschen, die Computer von sich geben, haben israelische
Forscher eine als ziemlich sicher geltende Verschlüsselung ausgehebelt.
Computer senden während des Betriebs eine Vielzahl von Geräuschen aus.
Der oft nervige Lüfter und das ratternde DVD-Laufwerk sind nur ein
kleiner Teil der akustischen Signale, die jeder Rechner in seine
Umgebung ausstrahlt. Die feinen, kaum hörbaren und für Menschen nicht
identifizierbaren Geräusche der Computerchips können sogar die laufenden
Programme enthüllen.
Mit einem Mikrofon konnten israelische Informatiker nun sogar Passwörter
für die E-Mail-Verschlüsselung durch eine sogenannte akustische
Kryptoanalyse berechnen. Denn jede Rechenoperation und jede Software
erzeugen typische Muster, die sich auswerten lassen.
Die Informatiker Daniel Genkin, Adi Shamir und Eran Tromer von der Tel
Aviv University in Israel konnten aus den Geräuschen der laufenenden
Verschlüsselungssoftware GnuPG, einer freien Version des bekannten
PGP-Verschlüsselungsprogramms, den privaten Schlüssel extrahieren.
Dieser wird eingesetzt, um in dem Verfahren eine für einen bestimmten
Empfänger gedachte Nachricht zu dekodieren. Die Verschlüsselung der
Nachricht läuft hingegen über einen öffentlichen Schlüssel. So kann zwar
jeder Nachrichten verschlüsseln und an den Empfänger senden, aber nur
dieser ist in der Lage, sie zu lesen.
Die Forscher um Shamir, den Miterfinder und -namensgeber des
kryptografischen RSA-Verfahrens, haben für ein jüngst veröffentlichtes
Papier gezeigt, dass sie innerhalb einer Stunde einen solchen Schlüssel
herausfinden und damit knacken konnten. Dafür versandten sie Nachrichten
an einen Versuchslaptop. Der Inhalt dieser Nachrichten war ihnen
bekannt. Sobald das E-Mail-Programm des Empfängerrechners diese
Nachrichten entschlüsselte, gaben die dabei erzeugten Töne Aufschluss
über den Schlüssel selbst. Mit immer neuen und abgeänderten Nachrichten
ließ sich Bit für Bit herausfinden, mit was für einem privaten Schlüssel
die Nachrichten in einen lesbaren Text zurückverwandelt wurden.
Mobiltelefon als Wanze kann privaten Schlüssel verrate
n








 Original aus Spiegel - Online
Achtung !