|
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
 |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Wer sind die Opfer?
/ Was können Sie sagen über
die Ziele der Angriffe?
Die Hauptziele der careto in die folgenden Kategorien fallen:
Staatliche Institutionen
Diplomatischen Vertretungen und Botschaften
Energie, Öl und Gasunternehmen
Forschungseinrichtungen
Private Equity-Firmen
Aktivisten
Kennen wir die Gesamtzahl der Opfer?
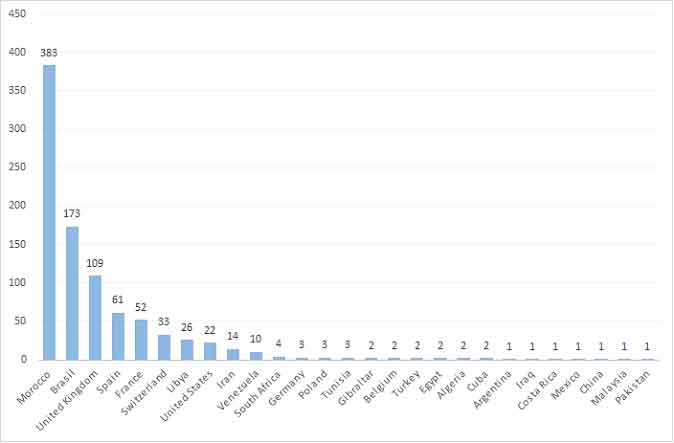
Obwohl die genaue Zahl der Opfer ist unbekannt, beobachteten wir die Opfer mit
mehr als 1000 IP
Adressen in 31 Ländern. Infektionen wurden bei beobachtet worden: Algerien,
Argentinien, Belgien, Bolivien,
Brasilien, China, Kolumbien, Costa Rica, Kuba, Ägypten, Frankreich, Deutschland,
Gibraltar, Guatemala, Iran,
Irak, Libyen, Malaysia, Marokko, Mexiko, Norwegen, Österreich, Pakistan, Polen,
Südafrika, Spanien,
Schweiz, Tunesien, Türkei, Großbritannien, USA und Venezuela.
Zwischen auf der Grundlage einer Identifikationsalgorithmus die wir entwickelt,
haben wir mehr als 380 einzigartige Opfer
über 1000 IPs.
Seite 4
Betrachtet man jedoch, dass die Opfer-Informationen nur für einige
Befehl-und-gesammelt
Steuer Server und sinkholed Gastgeber, die Gesamtzahl der betroffenen Länder und
einzigartige Opfer kann
viel höher sein.
Was bedeutet careto tun? Was passiert, nachdem ein
Zielmaschine infiziert ist?
Für die Opfer, ist eine Infektion mit careto katastrophal. Die Malware fängt
alle
Kommunikationskanäle und sammelt die wichtigsten Informationen aus dem
infizierten System.
Erkennung ist wegen der Stealth-Rootkit-Fähigkeiten extrem schwierig. Neben
integrierten
Funktionalitäten, können die Betreiber von careto zusätzliche Module, die jeder
durchführen kann hochladen
Schad Aufgabe. Angesichts der Art der bekannten Opfer ist die Wirkung potentiell
sehr hoch.
Wie funktioniert careto Computer infizieren?
Die Maske Kampagne, die wir entdeckt setzt auf Speer-Phishing-E-Mails mit Links
zu einer bösartigen
Website. Die bösartige Website enthält eine Reihe von Exploits entwickelt, um
den Besucher zu infizieren,
je nach seiner Systemkonfiguration. Nach erfolgreicher Infektion leitet der
bösartige Website
der Benutzer auf die Website gutartige in der E-Mail verwiesen, die ein
YouTube-Film oder eine sein kann,
News-Portal.
Es ist wichtig zu beachten, der Exploit-Websites nicht automatisch Besucher zu
infizieren; Stattdessen wird die
Angreifer Gastgeber die Heldentaten auf bestimmte Ordner auf der Website, die
nicht direkt referenziert werden
überall, außer in bösartige E-Mails. Manchmal verwenden die Angreifer
Sub-Domains auf den Exploit