


















Vor zwei Jahren haben wir unseren Erforschung RedOctober , einer komplexen Cyber-Spionage-Betrieb gezielt diplomatischen Botschaften weltweit. Wir nannten es RedOctober weil wir nahm die Untersuchung im Oktober 2012, einem ungewöhnlich heißen Monat.
Nach unserer Ankündigung im Januar 2013 wurde die RedOctober Betrieb umgehend stillgelegt und das Netzwerk von C & Cs abgebaut. Wie es gewöhnlich geschieht mit diesen großen Operationen, in Anbetracht der enormen Investitionen und die Zahl der Ressourcen dahinter, sie nicht nur "go away" für immer. Normalerweise geht die Gruppe U-Bahn für ein paar Monate, Redesigns die Werkzeuge und die Malware und den Betrieb wieder aufzunehmen.
Siehe:
Seit Januar 2013 haben wir auf der Suche nach einem möglichen Comeback RedOctober gewesen. Eine mögliche Treffer wurde ausgelöst, als wir beobachteten Mevade , eine ungewöhnliche Art von Malware, die spät im Jahr 2013. Die Mevade C & C Name Stile wie einige andere technische Ähnlichkeiten zeigten eine Verbindung zu RedOctober erschien als gut, aber die Verbindung war schwach. Es war nicht bis August 2014, dass wir etwas, das hat uns fragen, ob RedOctober ist wieder für gut beobachtet.
Treffen Cloud Atlas
In August 2014, einige unserer Anwender beobachtet gezielte Angriffe mit einer Variation von CVE-2012 bis 0158 und eine ungewöhnliche Reihe von Malware. Wir haben eine schnelle Analyse der Malware und sofort stand, weil von bestimmten ungewöhnlichen Dinge, die nicht sehr häufig in der APT Welt.
Einige der bei den Anschlägen verwendeten Dateinamen enthalten:
- FT - die Ukraine Russland neue Kunst des war.doc
- Disaster Malaysian laynera.doc
- Diplomatische Auto Sale.doc
- МВКСИ.doc
- Regierung Organisations Rusia.doc
- Foto.doc
- Informationen pismo.doc
- Antragsformular (25-26.09.14) .doc
- Informationen pismo.doc
- Pismo_Rukovoditelyam.doc
- Прилож.doc
- Auto sale.doc
- Af-Pak und Zentralasien Sicherheits issues.doc
Mindestens einer von ihnen sofort erinnerte uns an RedOctober , die einen sehr ähnlichen Namen spearphish verwendet: "Diplomatic Auto Sale.doc". Als wir angefangen haben zu graben in den Betrieb, mehr Details entstanden, die diese Theorie unterstützt.
Vielleicht ist die ungewöhnliche Tatsache war, dass die Microsoft Office nutzen, nicht direkt einen Windows PE Hintertür auf der Festplatte. Stattdessen schreibt sie einen verschlüsselten Visual Basic Script und führt es aus.
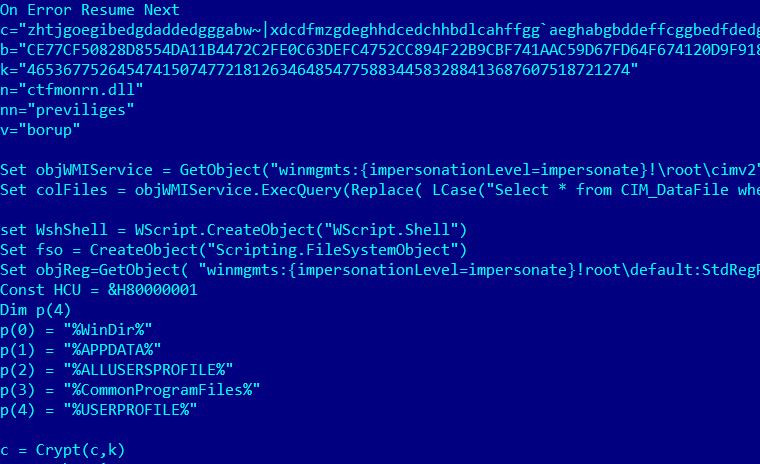
Cloud Atlas nutzen Nutzlast - VBScript
Diese VBScript fällt ein Paar von Dateien auf der Festplatte - einen Lader und eine verschlüsselte Nutzlast.Der Loader erscheint jedes Mal anders und interne Strings anzuzeigen, dass "polymorph" erzeugt werden.Die Nutzlast wird immer mit einem einzigartigen Schlüssel verschlüsselt, was es unmöglich macht entschlüsseln, wenn die DLL ist.
Wir beobachteten mehrere Speer Phishing-Dokumente, die eindeutig benannt Nutzlasten sinken. Zum Beispiel kann die " qPd0aKJu.vbs "file MD5:
E211C2BAD9A83A6A4247EC3959E2A730 fällt die folgenden Dateien:
DECF56296C50BD3AE10A49747573A346 - bicorporate -
verschlüsselter Übertragung der Inhalte
D171DB37EF28F42740644F4028BCF727 - ctfmonrn.dll - loader
Das VBS fügt auch einen Registrierungsschlüssel:
HKEY_CURRENT_USER \ Software \ Microsoft \ Windows \ Currentversion \ Run \ Einstellung der Taste "Buchhandlung" auf den Wert "regsvr32% path% \ ctfmonrn.dll / s", die die Malware gewährleistet läuft jedes Mal beim Booten des Systems.
Einige der DLL-Namen, die wir beobachten sind:
649ff144aea6796679f8f9a1e9f51479 - fundamentive.dll
40e70f7f5d9cb1a669f8d8f306113485 - papersaving.dll
58db8f33a9cdd321d9525d1e68c06456 - previliges.dll
f5476728deb53fe2fa98e6a33577a9da - steinheimman.dll
Einige der Nutzlast Namen sind:
papersaving
previliges
fundamentive
bicorporate
miditiming
damnatorily
munnopsis
arzner
redtailed
roodgoose
acholias
salefians
wartworts
frequencyuse
nonmagyar
shebir
getgoing
Die Nutzlast enthält eine verschlüsselte Konfigurationsblock, der Informationen über die C & C Sever enthält:
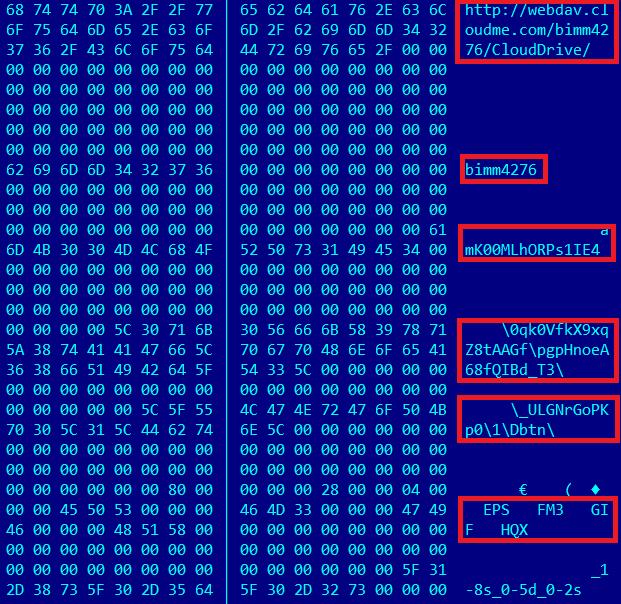
Die Informationen aus der Konfigurations enthält einen WebDAV-URL, die für Verbindungen, einem Benutzernamen und Passwort, zwei Ordner auf dem WebDAV-Server verwendet werden, um Plugins / Module für die Malware und wo die Daten des Opfers sollte hochgeladen speichern verwendet wird.
C & C-Kommunikation
Die Cloud Atlas Implantate nutzen eine eher ungewöhnliche C & C-Mechanismus. Alle Malware-Samples wir gesehen haben, über HTTPS und WebDav kommunizieren mit dem gleichen Server "cloudme.com", einer Cloud-Services-Anbieter. Laut ihrer Website, wird CloudMe Besitz von CloudMe AB mit Sitz in Linköping, Schweden betrieben.
( Wichtiger Hinweis: Wir glauben nicht, dass CloudMe ist in keiner Weise auf die Cloud Atlas Gruppe verwandt - die Angreifer einfach erstellen kostenlose Konten auf dieser Anbieter und missbrauchen sie für Befehls- und Steuer ).

Jeder Satz Malware, die wir bisher beobachtet kommuniziert mit einem anderen Konto CloudMe though.Die Angreifer Daten hochzuladen, um das Konto, das vom Implantat heruntergeladen, entschlüsselt und interpretiert wird. Im Gegenzug lädt die Malware die Antworten zurück an den Server über den gleichen Mechanismus. Natürlich sollte es möglich sein, die Malware auf jede Cloud-basierte Storage-Service, die WebDAV unterstützt, verwenden neu konfigurieren.
Hier ist ein Blick auf ein solches Konto von CloudMe:
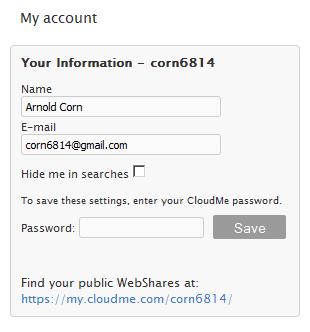
Die Daten aus der Rechnung:
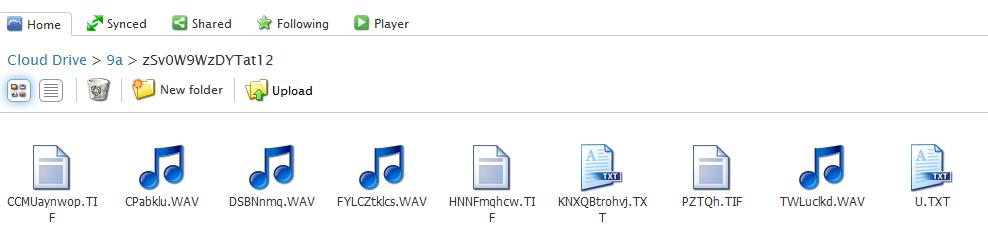
Die in der zufällig benannte Ordner gespeicherten Dateien wurden von der Malware hochgeladen und enthalten verschiedene Dinge, wie Systeminformationen, laufende Prozesse und aktuelle Benutzername.Die Daten werden mit LZMA komprimiert und mit AES jedoch sind die Tasten in der Malware-Stelle, die es möglich, die Informationen von der C & C entschlüsseln macht gespeichert.
Wir haben bereits festgestellt nur eine andere Gruppe mit einem ähnlichen Verfahren - ItaDuke -, die Konten auf dem Cloud-Anbieter verbunden mydrive.ch .
Opfer-Statistik: Top 5 der infizierten Ländern
| CloudAtlas | RedOctober | |
| Russland | 15 | 35 |
| Kasachstan | 14 | Einundzwanzig |
| Weißrussland | 4 | 5 |
| Indien | 2 | 14 |
| Tschechische Republik | 2 |
 5 |
Ähnlichkeiten mit RedOctober
Genau wie bei RedOctober die obere Ziel von Cloud Atlas ist Russland, dicht gefolgt von Kasachstan, nach Daten aus dem Kaspersky Security Network (KSN). Eigentlich sehen wir eine deutliche Überlappung von Zielen zwischen den beiden, mit feinen Unterschiede, die eng für die geopolitischen Veränderungen in der Region, die in den letzten zwei Jahren passiert Konto .
Interessant ist, dass einige der Speer-Phishing-Dokumente zwischen Cloud Atlas und RedOctober scheinen das gleiche Thema zu nutzen und wurden verwendet, um die gleiche Person zu verschiedenen Zeitpunkten zielen.
| Cloud Atlas | RedOctober |
 |
 |
Beide Cloud Atlas und RedOctober Malware Implantate setzen auf ein ähnliches Konstrukt, mit einer Ladevorrichtung und die endgültige Nutzlast, die verschlüsselt gespeichert wird und in einer externen Datei komprimiert. Es gibt einige wichtige Unterschiede, obwohl, besonders in den Verschlüsselungsalgorithmen - RC4 in RedOctober vs AES in Cloud Atlas.
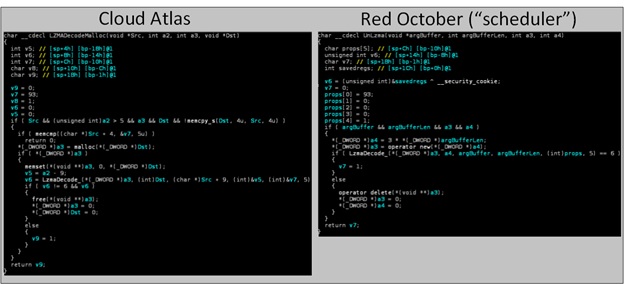
Die Nutzung der Kompressions-Algorithmen in Cloud Altas und RedOctober ist eine weitere interessante Ähnlichkeit. Beide bösartige Programme teilen den Code für LZMA Komprimierungsalgorithmus. In CloudAtlas es verwendet wird, um die Protokolle zu komprimieren und den entschlüsselten Nutzlast von den C & C-Server zu dekomprimieren, während in Roter Oktober der "Scheduler" Plugin verwendet sie, um ausführbare Nutzlasten aus dem C & C zu dekomprimieren.
Es stellt sich heraus, dass die Implementierung des Algorithmus ist in beiden böswillige Module identisch, jedoch so, wie es aufgerufen wird, ist ein wenig anders, mit zusätzlichem Eingang Gültigkeitsprüfungen auf den CloudAtlas Version hinzugefügt.
Eine weitere interessante Ähnlichkeit zwischen den Malware-Familien ist die Konfiguration des Build-System verwendet, um die Binär-Dateien zu kompilieren. Jeder binäre Verwendung des Microsoft Visual Studio-Toolchain erstellt eine spezielle Kopfzeile, die Informationen über die Anzahl der Eingangsobjektdateien und Versionsinformationen des verwendeten, sie zu schaffen Compiler enthält, hat die "Rich" Header genannt, so von der Magie Zeichenfolge, die zur Identifizierung es in der Datei.
Wir waren in der Lage, mehrere RedOctober Binärdateien, die "Rich" Header genau das gleiche Layout VC 2010 + VC 2008 Objektdateien beschreiben, zu identifizieren. Obwohl dies nicht unbedingt, dass die Binärdateien wurden auf dem gleichen Entwicklungscomputer erstellt, waren sie auf jeden Fall mit der gleichen Version des Microsoft Visual Studio bis zum Build-Nummer Version und mit ähnlichen Projektkonfiguration zusammengestellt.
| Anbieter-Objekt-Dateien,CloudAtlas loader | Anbieter-Objekt-Dateien, Office-Plugin Roter Oktober | Anbieter-Objekt-Dateien, Roter Oktober Fileputexec Plugin | HEX Compiler-Version | Decoded Compiler-Version |
| 01 | 01 | 01 | 009D766F | VC 2010 (Build 30319) |
| 01 | 01 | 01 | 009B766F | VC 2010 (Build 30319) |
| Zweiundzwanzig | 2E | 60 | 00AB766F | VC 2010 (Build 30319) |
| 5B | 60 | A3 | 00010000 | - |
| 05 | 07 | 11 | 00.937.809 | VC 2008 (Build 30729) |
| 72 | 5C | AD | 00AA766F | VC 2010 (Build 30319) |
| 20 | 10 | 18 | 009E766F | VC 2010 (Build 30319) |
Um die Ähnlichkeiten zwischen den beiden zusammenfassen:
| Cloud Atlas | RedOctober | |
| Shellcode Marker in spearphished Dokumente | PT @ T | PT @ T |
| Top Zielland | Russland | Russland |
| Kompressions-Algorithmus für C & C-Kommunikation verwendet | LZMA | LZMA |
| C & C-Server vorgeben zu sein / umleiten | BBC (mobile Malware) | BBC |
| Compiler Version | VC 2010 (Build 30319) | VC 2010 (Build 30319) (einige Module) |
Schließlich, vielleicht die stärkste Verbindung kommt von Targeting. Basierend auf Beobachtungen von KSN, einige der Opfer von RedOctober werden auch von CloudAtlas gezielt . In mindestens einem Fall des Opfers wurde Computer nur zweimal in den letzten zwei Jahren angegriffen , mit nur zwei Schadprogramme - RedOctober und Cloud Atlas .
Diese und andere Details machen uns glauben, dass CloudAtlas eine Wiedergeburt der RedOctober Angriffe.
Abschluss
Nach großen Ankündigungen und öffentlichen Engagements der gezielten Angriff Operationen, APT Gruppen verhalten sich in einer vorhersagbaren Weise. Die meisten chinesischen sprechenden Angreifer einfach verlegen C & C-Server zu einem anderen Ort, kompilieren Sie die Malware und weitermachen, als wäre nichts geschehen.
Andere Gruppen, die mehr nervös Exposition sind zu gehen in einem Ruhezustand für Monate oder Jahre.Einige können nie wieder mit den gleichen Werkzeugen und Techniken.
Wenn eine große Cyber-Spionage Betrieb ausgesetzt ist, sind die Angreifer jedoch unwahrscheinlich, dassSie alles, was vollständig abgeschaltet . Sie offline gehen einfach für einige Zeit, ihre Werkzeuge komplett neu zu mischen und kehren mit verjüngt Kräfte.
Wir glauben, dies ist auch der Fall von RedOctober, die einen stilvollen Rückkehr mit Cloud Atlas macht.
Kaspersky-Produkte erkennen die Malware aus dem Cloud Atlas Toolset mit folgenden Urteile:
Exploit.Win32.CVE-2012-0158.j
Exploit.Win32.CVE-2012-0158.eu
Exploit.Win32.CVE-2012-0158.aw
Exploit.MSWord.CVE-2012-0158.ea
HEUR:Trojan.Win32.CloudAtlas.gen
HEUR:Trojan.Win32.Generic
HEUR:Trojan.Script.Generic
Trojan-Spy.Win32.Agent.ctda
Trojan-Spy.Win32.Agent.cteq
Trojan-Spy.Win32.Agent.ctgm
Trojan-Spy.Win32.Agent.ctfh
Trojan-Spy.Win32.Agent.cter
Trojan-Spy.Win32.Agent.ctfk
Trojan-Spy.Win32.Agent.ctfj
Trojan-Spy.Win32.Agent.crtk
Trojan-Spy.Win32.Agent.ctcz
Trojan-Spy.Win32.Agent.cqyc
Trojan-Spy.Win32.Agent.ctfg
Trojan-Spy.Win32.Agent.ctfi
Trojan-Spy.Win32.Agent.cquy
Trojan-Spy.Win32.Agent.ctew
Trojan-Spy.Win32.Agent.ctdg
Trojan-Spy.Win32.Agent.ctlf
Trojan-Spy.Win32.Agent.ctpz
Trojan-Spy.Win32.Agent.ctdq
Trojan-Spy.Win32.Agent.ctgm
Trojan-Spy.Win32.Agent.ctin
Trojan-Spy.Win32.Agent.ctlg
Trojan-Spy.Win32.Agent.ctpd
Trojan-Spy.Win32.Agent.ctps
Trojan-Spy.Win32.Agent.ctpq
Trojan-Spy.Win32.Agent.ctpy
Trojan-Spy.Win32.Agent.ctie
Trojan-Spy.Win32.Agent.ctcz
Trojan-Spy.Win32.Agent.ctgz
Trojan-Spy.Win32.Agent.ctpr
Trojan-Spy.Win32.Agent.ctdp
Trojan-Spy.Win32.Agent.ctdr
Trojan.Win32.Agent.idso
Trojan.Win32.Agent.idrx
HEUR:Trojan.Linux.Cloudatlas.a
Trojan.AndroidOS.Cloudatlas.a
Trojan.IphoneOS.Cloudatlas.a