
Hier ist ein Link auf die Langfassung (Teil 1) über unsere Roter Oktober Forschung . In den nächsten Tagen werden wir veröffentlichen Teil 2, die eine detaillierte technische Analyse aller bekannten Module enthält. Bitte bleiben Sie dran.
Während der letzten fünf Jahre, eine hochrangige Cyber-Spionage-Kampagne erfolgreich Computernetzwerke auf diplomatischer, staatlichen und wissenschaftlichen Forschungseinrichtungen, Daten und Informationsgewinnung aus mobilen Geräten, Computersysteme und Netzwerkausrüstung infiltriert.
Forscher von Kaspersky Lab haben mehrere Monate in Westeuropa und Nordamerika verbracht Analyse dieser Malware, die bestimmte Unternehmen vor allem in Osteuropa, der ehemaligen UdSSR Mitglieder und Länder in Zentralasien richtet, aber auch.

Die Kampagne, die als "Rocra" identifiziert, die Abkürzung für "Roter Oktober", ist derzeit noch aktiv mit Daten an mehrere Command-and-Control-Server über eine Konfiguration, die in der Komplexität des Rivalen geschickt, Infrastruktur der Flamme Malware . Anmeldedaten für den Erwerb von C & C-Domainnamen und Zeitstempel von PE gesammelt ausführbaren Dateien verwendet legen nahe, dass diese Angriffe datieren zurück bis Mai 2007.
Einige der wichtigsten Ergebnisse unserer Untersuchung:
- Die Angreifer haben mindestens fünf Jahren tätig und konzentriert sich auf die diplomatischen und Regierungsbehörden aus verschiedenen Ländern der Welt. Informationen vom infizierten Netzwerken geerntet wird in späteren Angriffe verwendet. So wurden beispielsweise gestohlene Anmeldeinformationen in einer Liste zusammengestellt und verwendet werden, wenn die Angreifer benötigt, um Passwörter und Netzwerkanmeldeinformationen an anderen Orten zu erraten. Um das Netz von infizierten Rechnern zu kontrollieren, erstellt die Angreifer mehr als 60 Domainnamen und mehrere Server-Hosting-Standorte in verschiedenen Ländern (vor allem Deutschland und Russland).Die C & C-Infrastruktur ist eigentlich eine Kette von Servern arbeitet als Stellvertreter und versteckt sich die Position des wahren -mothership- Kommando- und Kontrollserver.
- Die Angreifer erstellt eine Multifunktionsrahmen, der der Lage ist, eine schnelle Erweiterung der Funktionen, die Informationen zu sammeln ist. Das System ist gegenüber C & C-Server Nahme und erlaubt es dem Angreifer Zugriff auf infizierte Computer mit alternativen Kommunikationskanäle zu erholen.
- Neben traditionellen Angriffsziele (Workstations), ist das System in der Lage, Daten zu stehlen von mobilen Geräten wie Smartphones (iPhone, Nokia, Windows Mobile); Dumping Unternehmensnetzwerk Geräte-Konfiguration (Cisco); Hijacking-Dateien von Wechseldatenträger (einschließlich bereits gelöschte Dateien über einen benutzerdefinierten Dateiwiederherstellungsverfahren); Diebstahl E-Mail-Datenbanken von lokalen Outlook-Speicher oder Remote-POP / IMAP-Server; und Absaugen von Dateien aus lokalen Netzwerk FTP-Server.
- Wir haben die Verwendung von mindestens drei verschiedenen Exploits für bislang bekannte Schwachstellen festgestellt: CVE-2009-3129 (MS Excel), CVE-2010 bis 3333 (MS Word) und CVE-2012-0158 (MS Word) . Die frühesten bekannten Attacken der Exploit für MS Excel und fand im Jahre 2010 und 2011, während die Angriffe auf die MS Word-Schwachstellen im Sommer 2012 erschienen.

- Die Heldentaten von den in Spear-Phishing verwendeten Dokumente wurden von anderen Angreifern erstellt und in verschiedenen Cyber-Attacken gegen tibetische Aktivisten sowie militärische und Energieziele Sektor in Asien beschäftigt. Das einzige, was geändert wurde, ist die ausführbare die in das Dokument eingebettet wurde; die Angreifer ersetzte sie durch ihren eigenen Code.
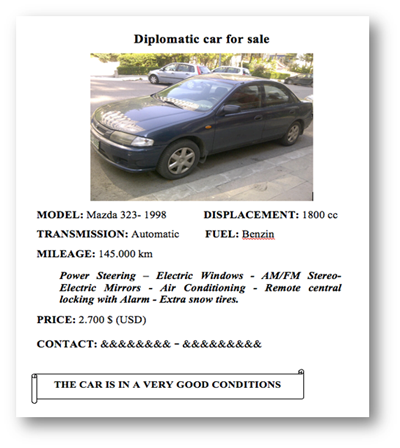
Beispiel gefälschte Bild in einem der Rocra Spear-Phishing-Angriffe verwendet.
- Bei seitlichen Bewegungen in Netzwerk des Opfers, die Angreifer ein Modul bereitstellen, aktiv zu scannen das lokale Netzwerk, finden Hosts anfällig für MS08-067 (Sicherheitsanfälligkeit durch Conficker ausgenutzt) oder zugänglich mit Admin-Anmeldeinformationen aus dem eigenen Passwort-Datenbank. Ein weiteres Modul gesammelten Informationen an Remote-Hosts im gleichen Netzwerk zu infizieren.
- Basierend auf Registrierungsdaten der C & C-Server und zahlreiche Artefakte in ausführbaren Dateien der Malware ließen, wir glauben fest daran, dass die Angreifer haben russischsprachige Herkunft. Von ihnen entwickelten Aktuelle Angreifer und ausführbare Dateien wurden bis vor kurzem unbekannt, haben sie nie zu irgendwelchen anderen gezielten Cyber-Angriffen stehen. Bemerkenswert ist, schaltet einen der Befehle in der Trojaner-Dropper die Codepage eines infizierten Maschine zu 1251 vor der Installation. Dies ist erforderlich, um Dateien und Verzeichnisse, die kyrillische Zeichen in ihren Namen enthalten, anzugehen.
Rocra FAQ:
Was ist Rocra? Woher kommt der Name her? War Betrieb Rocra Targeting auf bestimmte Branchen, Organisationen oder Regionen?
Rocra (kurz für "Roter Oktober") ist ein gezielter Angriff Kampagne, die nun schon seit mindestens fünf Jahren. Es hat Hunderte von Opfern auf der ganzen Welt in acht Hauptkategorien infiziert:
- Regierung
- Diplomatische / Botschaften
- Forschungseinrichtungen
- Handel und Gewerbe
- Nuclear / Energieforschung
- Öl-und Gasunternehmen
- Luft- und Raumfahrt
- Militär
Es ist durchaus möglich, es gibt auch andere Zielsektoren, die noch nicht entdeckt worden sind oder in der Vergangenheit angegriffen.
Wie und wann wurde er entdeckt?
Wir haben von den Rocra Angriffe im Oktober 2012 kommen, auf Ersuchen der einen unserer Partner.Durch die Analyse des Angriffs, den Speer Phishing- und Malware-Module, verstehen wir das Ausmaß dieser Kampagne und begann damit auseinandersetzen in die Tiefe.
Wer hat Sie zur Verfügung gestellt mit den Proben?
Unser Partner, die ursprünglich wies uns auf dieser Malware vorzieht, anonym zu bleiben.
Wie viele infizierte Computer wurden von Kaspersky Lab identifiziert worden? Wie viele Opfer gibt es? Wie hoch ist der geschätzte Umfang der Operation Roter Oktober auf globaler Ebene?
Alle von ihnen in Top-Lagen wie Regierungsnetzwerke und die diplomatischen Einrichtungen - In den letzten Monaten haben wir mehrere hundert Infektionen weltweit gezählt. Die Infektionen die wir identifiziert haben meist in Osteuropa verteilt, aber es gibt auch Berichte, die aus Nordamerika und den westeuropäischen Ländern wie der Schweiz und Luxemburg.
Auf der Grundlage unserer Kaspersky Security Network (KSN) ist hier eine Liste der Länder mit den meisten Infektionen (nur für diejenigen mit mehr als 5 Opfer):
Land |
Infektionen |
|---|---|
| Russische Föderation | 35 |
| KASACHSTAN | Einundzwanzig |
| ASERBAIDSCHAN | 15 |
| BELGIEN | 15 |
| INDIEN | 14 |
| AFGHANISTAN | 10 |
| ARMENIEN | 10 |
| IRAN; ISLAMISCHE REPUBLIK | 7 |
| TURKMENISTAN | 7 |
| UKRAINE | 6 |
| UNITED STATES | 6 |
| VIETNAM | 6 |
| WEISSRUSSLAND | 5 |
| GRIECHENLAND | 5 |
| ITALIEN | 5 |
| MAROKKO | 5 |
| PAKISTAN | 5 |
| SCHWEIZ | 5 |
| UGANDA | 5 |
| VEREINIGTE ARABISCHE EMIRATE | 5 |
Für die Doline Statistik siehe unten.
Wer steckt hinter / für diesen Vorgang verantwortlich? Ist das ein Nationalstaat gesponserte Angriff?
Die Informationen, die wir bisher gesammelt haben scheint nicht zu einem bestimmten Speicherort verweisen jedoch stehen zwei wichtige Faktoren aus:
- Die Heldentaten scheinen von chinesischen Hackern erstellt wurden.
- Die Rocra Malware-Module wurden von russischsprachigen Agenten erstellt.
Zur Zeit gibt es keine Beweise, die dies mit einem Nationalstaat gesponserte Angriff. Die von den Angreifern gestohlenen Informationen ist offensichtlich auf höchstem Niveau und beinhaltet geopolitische Daten, die von Nationalstaaten verwendet werden kann. Solche Informationen könnten in der U-Bahn gehandelt und an den Meistbietenden, der überall selbstverständlich sein, verkauft werden.
Gibt es interessante Texte in der Malware, die darauf hindeuten können, die die Angreifer sind?
Mehrere Rocra Module enthalten interessante Tippfehler und Fehl Schreibweisen:
- network_scanner: "successed", "Error_massage", "natrive_os", "natrive_lan"
- imapispool: "UNLNOWN_PC_NAME", "WinMain: error CreateThred stoppen"
- mapi_client: "Standard-Messanger", "BUFEER VOLL"
- msoffice_plugin: "my_encode my_dencode"
- WinMobile: "Eingespritzte lernen", "Kann nicht spritzen lernen, Fehler:% u"
- PswSuperMailRu: "------- ----- PROGA START", "------- PROGA END -----"
Das Wort "PROGA" hier verwendet werden könnten, um Transliteration der russischen Umgangssprache "ПРОГА", was wörtlich übersetzt eine Anwendung oder ein Programm zu russischsprachigen Software-Ingenieure beziehen.
Insbesondere kann das Wort "zakladka" auf Russisch bedeutet:
- "Lesezeichen"
- (Wahrscheinlicher) ein Slang-Ausdruck, der "nicht angemeldeten Funktionalität", dh in Software oder Hardware. Es kann aber auch bedeuten, ein Mikrofon in einem Backstein des Botschaftsgebäudes eingebettet.
Die C ++ Klasse, die die C & C-Konfigurationsparameter enthält heißt "MPTraitor" und die entsprechende Konfigurationsabschnitt in der Ressourcen wird als "conn_a". Einige Beispiele:
- conn_a.D_CONN
- conn_a.J_CONN
- conn_a.D_CONN
- conn_a.J_CONN
Welche Art von Informationen werden von infizierten Rechnern entführt?
Informationen vom infizierten Systemen gestohlen enthält Dokumente mit Erweiterungen:
cif, Schlüssel, crt, cer, hse, pgp, gpg, xia, Xiu, xis, xio, XIG, acidcsa, acidsca,
aciddsk, acidpvr, acidppr, acidssa.
Insbesondere scheinen die "Säure *" Erweiterungen auf den Kleinanzeigen Software "Saurer Cryptofiler", die von mehreren Stellen wie der Europäischen Union und / oder der NATO eingesetzt wird verwiesen.
Was ist das Ziel / Ziel dieser Operation? Was waren die Angreifer auf der Suche nach durch die Durchführung dieses nachhaltige Cyber-Spionage-Kampagne so viele Jahre?
Der Hauptzweck der Operation scheint die Sammlung von Verschlusssachen und geopolitische Intelligenz sein, obwohl es scheint, dass die Informationsbeschaffung Rahmen ist sehr breit. Während der letzten fünf Jahre, sammelte die Angreifer Informationen aus Hunderten von hochkarätigen Opfer, obwohl es nicht bekannt, wie die Informationen verwendet wurde.
Es ist möglich, dass die Informationen auf dem Schwarzmarkt verkauft werden, oder direkt verwendet.
Was sind die Infektionsmechanismen für die Malware? Hat sie sich selbst verbreitende (Wurm) Fähigkeiten? Wie funktioniert es? Haben die Angreifer haben eine maßgeschneiderte Plattform Angriff?
Der Hauptkörper Malware fungiert als Einstiegspunkt in das System, die später herunterladen können Module für die seitliche Bewegung verwendet. Nach der ersten Infektion, wird die Malware nicht von selbst zu propagieren - in der Regel würden die Angreifer Informationen über das Netzwerk für ein paar Tage zu sammeln, zu identifizieren Schlüsselsysteme und Bereitstellung Module, die anderen Computer im Netzwerk beeinträchtigen können, zum Beispiel mit Hilfe des MS08 -067 nutzen.
In der Regel wird die Rocra Rahmen der Ausführung von "Aufgaben", die durch ihre C & C-Servern vorgesehen sind entworfen. Die meisten Aufgaben werden als einmalige PE DLL-Bibliotheken, die vom Server im Speicher empfangen werden, ausgeführt und dann sofort verworfen vorgesehen.
Mehrere Aufgaben müssen jedoch ständig im System vorhanden ist, dh warten auf das iPhone oder Nokia zu verbinden. Diese Aufgaben werden als PE EXE-Dateien zur Verfügung gestellt und in den infizierten Computer installiert ist.
Beispiele für "persistent" Aufgaben
- Sobald ein USB-Laufwerk angeschlossen ist, suchen und Extrahieren von Dateien durch Maske / Format, einschließlich gelöschter Dateien. Gelöschte Dateien werden wiederhergestellt Verwendung in Dateisystem-Parser ein eingebautes
- Warten Sie auf einem iPhone oder einem Nokia Mobiltelefon angeschlossen werden. Einmal verbunden, können keine Informationen über das Telefon, seine Telefonbuch, Kontaktliste, Anrufliste, Kalender, SMS, Browser-Verlauf
- Warten Sie, bis ein Windows Mobile-Telefon angeschlossen werden. Einmal verbunden, infizieren das Telefon mit einer mobilen Version des Rocra Hauptbestandteil
- Warten Sie auf eine speziell gestaltete Microsoft Office oder PDF-Dokument, und führen Sie einen bösartigen Inhalt in diesem Dokument eingebettet, die Implementierung einer Einweg verdeckte Kommunikationskanal, die verwendet werden können, um die Kontrolle über die infizierten Computer wiederherstellen
- Notieren Sie alle Tastatureingaben, Screenshots machen
- Ausführen zusätzlicher verschlüsselter Module gemäß einem vordefinierten Zeitplan
- Abrufen von E-Mail-Nachrichten und Anhänge in Microsoft Outlook und aus erreichbar Mail-Server mit Hilfe von zuvor erhaltenen Anmeldeinformationen
Beispiele für "One-Time" Aufgaben
- Sammeln Sie allgemeine Software-und Hardware-Umgebung Informationen
- Sammeln Dateisystem und Netzwerkfreigabe Informationen Verzeichnislisten erstellen, suchen und Abrufen von Dateien von Maske von der C & C-Server zur Verfügung gestellt
- Sammeln Sie Informationen über die installierte Software, insbesondere Oracle DB, RAdmin, IM-Software einschließlich Mail.Ru Agent, Treiber und Software für Windows Mobile, Nokia, Sonyericsson, HTC, Android-Handys, USB-Laufwerke
- Auszug Chronik von Chrome, Firefox, Internet Explorer, Opera
- Auszug gespeicherten Passwörter für Websites, FTP-Server, E-Mail und IM-Konten
- Extrahieren Sie Windows-Konto Hashes für Offline Riss wahrscheinlich
- Auszug Outlook Kontoinformationen
- Bestimmen Sie die externe IP-Adresse des infizierten Rechner
- Herunterladen von Dateien von FTP-Servern, die erreichbar von dem infizierten Computer (einschließlich derer, die auf das lokale Netzwerk angeschlossen sind) sind mit zuvor erhaltenen Anmeldeinformationen
- Schreiben und / oder beliebigen Code innerhalb der Task vorgesehen ausführen
- Führen Sie eine Netzwerkscan, Muldenkonfigurationsdaten von Cisco-Geräten, wenn verfügbar
- Führen Sie einen Netzwerk-Scan innerhalb eines vorgegebenen Bereichs und replizieren die gefährdeten Maschinen mit Hilfe der Sicherheitslücke MS08-067
- Replizieren über Netzwerk mit zuvor erhaltenen Administrator-Rechten
Die Rocra Rahmen wurde von den Angreifern von Grund auf neu konzipiert und nicht in irgendwelchen anderen Operationen verwendet.
Wurde die Malware nur Workstations beschränkt oder hat es zusätzliche Funktionen, wie beispielsweise ein mobiler Malware Komponente haben?
Mehrere Mobil Module vorhanden sind, die dazu dienen, Daten aus verschiedenen Arten von Geräten zu klauen:
- Windows Mobile
- iPhone
- Nokia
Diese Module werden in dem System installiert und warten für mobile Geräte auf dem Rechner des Opfers verbunden werden. Wenn eine Verbindung erkannt wird, starten Sie die Module Sammeln von Daten von den Mobiltelefonen.
Wie viele Varianten, Module oder schädliche Dateien wurden während der gesamten Dauer der Operation Red Oktober identifiziert?
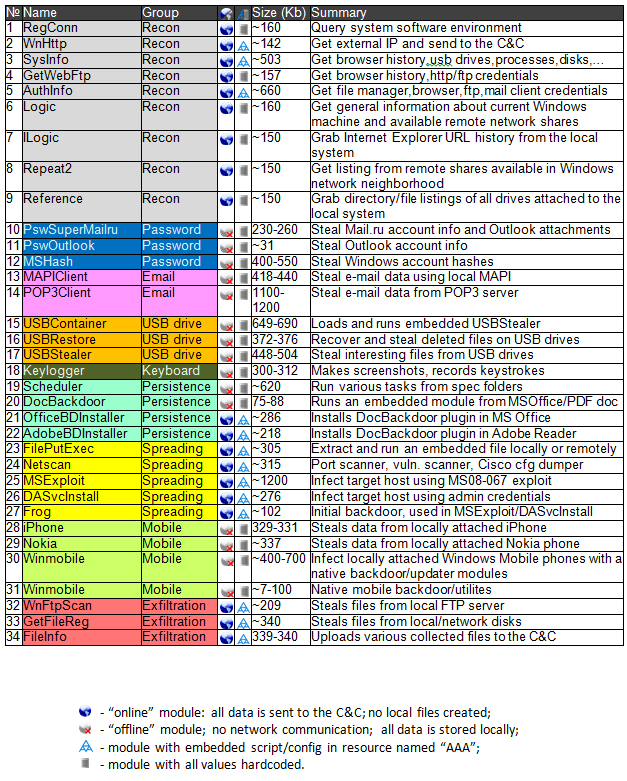
In unserer Untersuchung haben wir mehr als 1000 Module zu 30 verschiedene Modul Kategorien angehören entdeckt haben. Sie wurden zwischen 2007 zuletzt mit der am 8. Januar 2013 erstellt erstellt.
Hier ist eine Liste der bekannten Module und Kategorien:
Wurden erste Angriffe in ausgewählten "hochkarätige" Opfer gestartet oder wurden sie in Reihe größerer (Welle) Angriffe auf Organisationen / Opfer ins Leben gerufen?
Alle Angriffe werden sorgfältig auf die Besonderheiten der Opfer abgestimmt. Zum Beispiel werden die Anfangslagen angepasst sie attraktiver zu machen und jedes einzelne Modul ist speziell für das Opfer mit einem einzigartigen Opfer ID innen zusammengestellt.
Später gibt es ein hohes Maß
an Interaktion zwischen den Angreifer und das Opfer -. Der Betrieb
wird durch die Art der Konfiguration das Opfer, welche Art von
Dokumenten der Einsatz, installierte Software, Muttersprache
angesteuert und so weiter
Im Vergleich zum Flame und
Gauss , die hoch automatisiert sind cyberespionage Kampagnen ist
Rocra viel mehr "persönlich" und für die Opfer fein abgestimmte.
Ist Rocra in irgendeiner Weise auf die Duqu, Flame und Gauss Malware zu tun?
Einfach gesagt, konnten keine Zusammenhänge zwischen Rocra und die Flamme / Tilded Plattformen nicht finden.
Wie funktioniert Betrieb Rocra vergleichen ähnliche Kampagnen wie Aurora und Nachtdrache? Alle bemerkenswerte Ähnlichkeiten oder Unterschiede?
Im Vergleich zu Aurora und Nachtdrache ist Rocra viel anspruchsvoller. In unserer Untersuchung haben wir mehr als 1000 eindeutige Dateien entdeckt, auf ca. 30 verschiedenen Modulkategorien gehören. Generell sind die verwendeten relativ einfach von Malware an vertrauliche Informationen zu stehlen Aurora und Nachtdrache-Kampagnen.
Mit Rocra gelang es den Angreifern, im Spiel für mehr als 5 Jahren Aufenthalt und entziehen Erkennung der meisten Antivirus-Produkte, während weiterhin exfiltrate was muss Hunderte von Terabytes von jetzt.
Wie viele Command & Control-Server gibt es? Haben Kaspersky Lab durchführen jede forensische Analyse über sie?
Während unserer Untersuchung aufgedeckt haben wir mehr als 60 Domainnamen von den Angreifern zur Steuerung und Abrufen von Daten aus den Opfern. Die Domain-Namen zu IP-Adressen mehrere Dutzend zumeist in Russland und Deutschland.
Hier ist ein Überblick von Kommando und Kontrolle der Infrastruktur des Rocra die, wie wir glauben, dass es bei unseren Untersuchungen folgt aussieht:

Weitere detaillierte Informationen über die Command and Control-Server werden zu einem späteren Zeitpunkt bekannt gegeben.
Haben Sie eine der Command & Control Server Sinkhole?
Wir konnten Sinkhole sechs der mehr als 60 Domains durch die verschiedenen Versionen der Malware verwendet. Während des Beobachtungszeitraums (2. November 2012 - 10. Januar 2013) verzeichneten wir mehr als 55.000 Verbindungen zur Doline. Die Anzahl der verschiedenen IPs Verbinden mit dem Senkloch betrug 250.
Aus der Sicht des Landes Verteilung der Verbindungen zur Doline, wir haben die Opfer in 39 Ländern zu beobachten, wobei die meisten IP-Adressen als aus der Schweiz. Kasachstan und Griechenland folgen nächste.
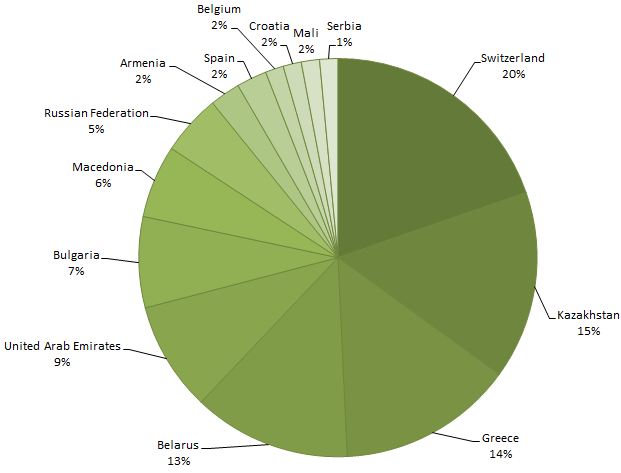
Sinkhole Statistik - 2. November 2012 - 10. Januar 2013
Wird Kaspersky Lab arbeitet mit allen Organisationen, Computer Emergency Response Teams (CERTs), Strafverfolgungsbehörden oder Sicherheitsunternehmen im Rahmen der Untersuchung und Desinfektion Bemühungen?
Kaspersky Lab in Zusammenarbeit mit internationalen Organisationen, Rechtsdurchsetzung, Computer Emergency Response Teams (CERTs) und andere IT-Sicherheitsunternehmen setzt ihre Untersuchung der Operation Roter Oktober durch technische Expertise und die Ressourcen für die Sanierung und Minderungsverfahren.
Kaspersky Lab möchten ihren Dank zum Ausdruck zu bringen: Das US-CERT, dem rumänischen CERT und der belarussischen CERT für die Unterstützung bei der Untersuchung.
Wenn Sie ein CERT und weitere
Informationen über Infektionen in Ihrem Land wünschen, kontaktieren
Sie uns bitte unter theflame@kaspersky.com.
Hier ist ein Link auf die Langfassung (Teil 1) über unsere Roter Oktober Forschung . In den nächsten Tagen werden wir veröffentlichen Teil 2, die eine detaillierte technische Analyse aller bekannten Module enthält. Bitte bleiben Sie dran.
Eine Liste der MD5s bekannter Dokumente in den Red October Attacken:
1f86299628bed519718478739b0e4b0c
2672fbba23bf4f5e139b10cacc837e9f
350c170870e42dce1715a188ca20d73b
396d9e339c1fd2e787d885a688d5c646
3ded9a0dd566215f04e05340ccf20e0c
44e70bce66cdac5dc06d5c0d6780ba45
4bfa449f1a351210d3c5b03ac2bd18b1
4ce5fd18b1d3f551a098bb26d8347ffb
4daa2e7d3ac1a5c6b81a92f4a9ac21f1
50bd553568422cf547539dd1f49dd80d
51edea56c1e83bcbc9f873168e2370af
5d1121eac9021b5b01570fb58e7d4622
5ecec03853616e13475ac20a0ef987b6
5f9b7a70ca665a54f8879a6a16f6adde
639760784b3e26c1fe619e5df7d0f674
65d277af039004146061ff01bb757a8f
6b23732895daaad4bd6eae1d0b0fef08
731c68d2335e60107df2f5af18b9f4c9
7e5d9b496306b558ba04e5a4c5638f9f
82e518fb3a6749903c8dc17287cebbf8
85baebed3d22fa63ce91ffafcd7cc991
91ebc2b587a14ec914dd74f4cfb8dd0f
93d0222c8c7b57d38931cfd712523c67
9950a027191c4930909ca23608d464cc
9b55887b3e0c7f1e41d1abdc32667a93
9f470a4b0f9827d0d3ae463f44b227db
a7330ce1b0f89ac157e335da825b22c7
b9238737d22a059ff8da903fbc69c352
c78253aefcb35f94acc63585d7bfb176
fc3c874bdaedf731439bbe28fc2e6bbe
bb2f6240402f765a9d0d650b79cd2560
bd05475a538c996cd6cafe72f3a98fae
c42627a677e0a6244b84aa977fbea15d
cb51ef3e541e060f0c56ac10adef37c3
ceac9d75b8920323477e8a4acdae2803
cee7bd726bc57e601c85203c5767293c
d71a9d26d4bb3b0ed189c79cd24d179a
d98378db4016404ac558f9733e906b2b
dc4a977eaa2b62ad7785b46b40c61281
dc8f0d4ecda437c3f870cd17d010a3f6
de56229f497bf51274280ef84277ea54
ec98640c401e296a76ab7f213164ef8c
f0357f969fbaf798095b43c9e7a0cfa7
f16785fc3650490604ab635303e61de2