Schlüsselverteilung
Mit welchen Usern oder Unternehmen
wollen Sie chiffriert kommunizieren ?
Wie wissen es nicht. Doch SIe sollten es wissen, denn Sie müssen ja den
zugehörigen Schlüssel an den Empfänger senden, damit er Ihre Information
dechiffrieren kann. Wenn Ihr Partner nicht den richtigen Schlüssel hat,
kann er Ihre chiffrierte Information nicht dechiffrieren.
Also gewinnt die Schlüsselverteiung eine bisher unbedachte Verantwortung
für die sichere Informationsübermittlung.
Die Kryptologie hat in der Vergangenheit unterschiedliche Systeme
entwickelt.
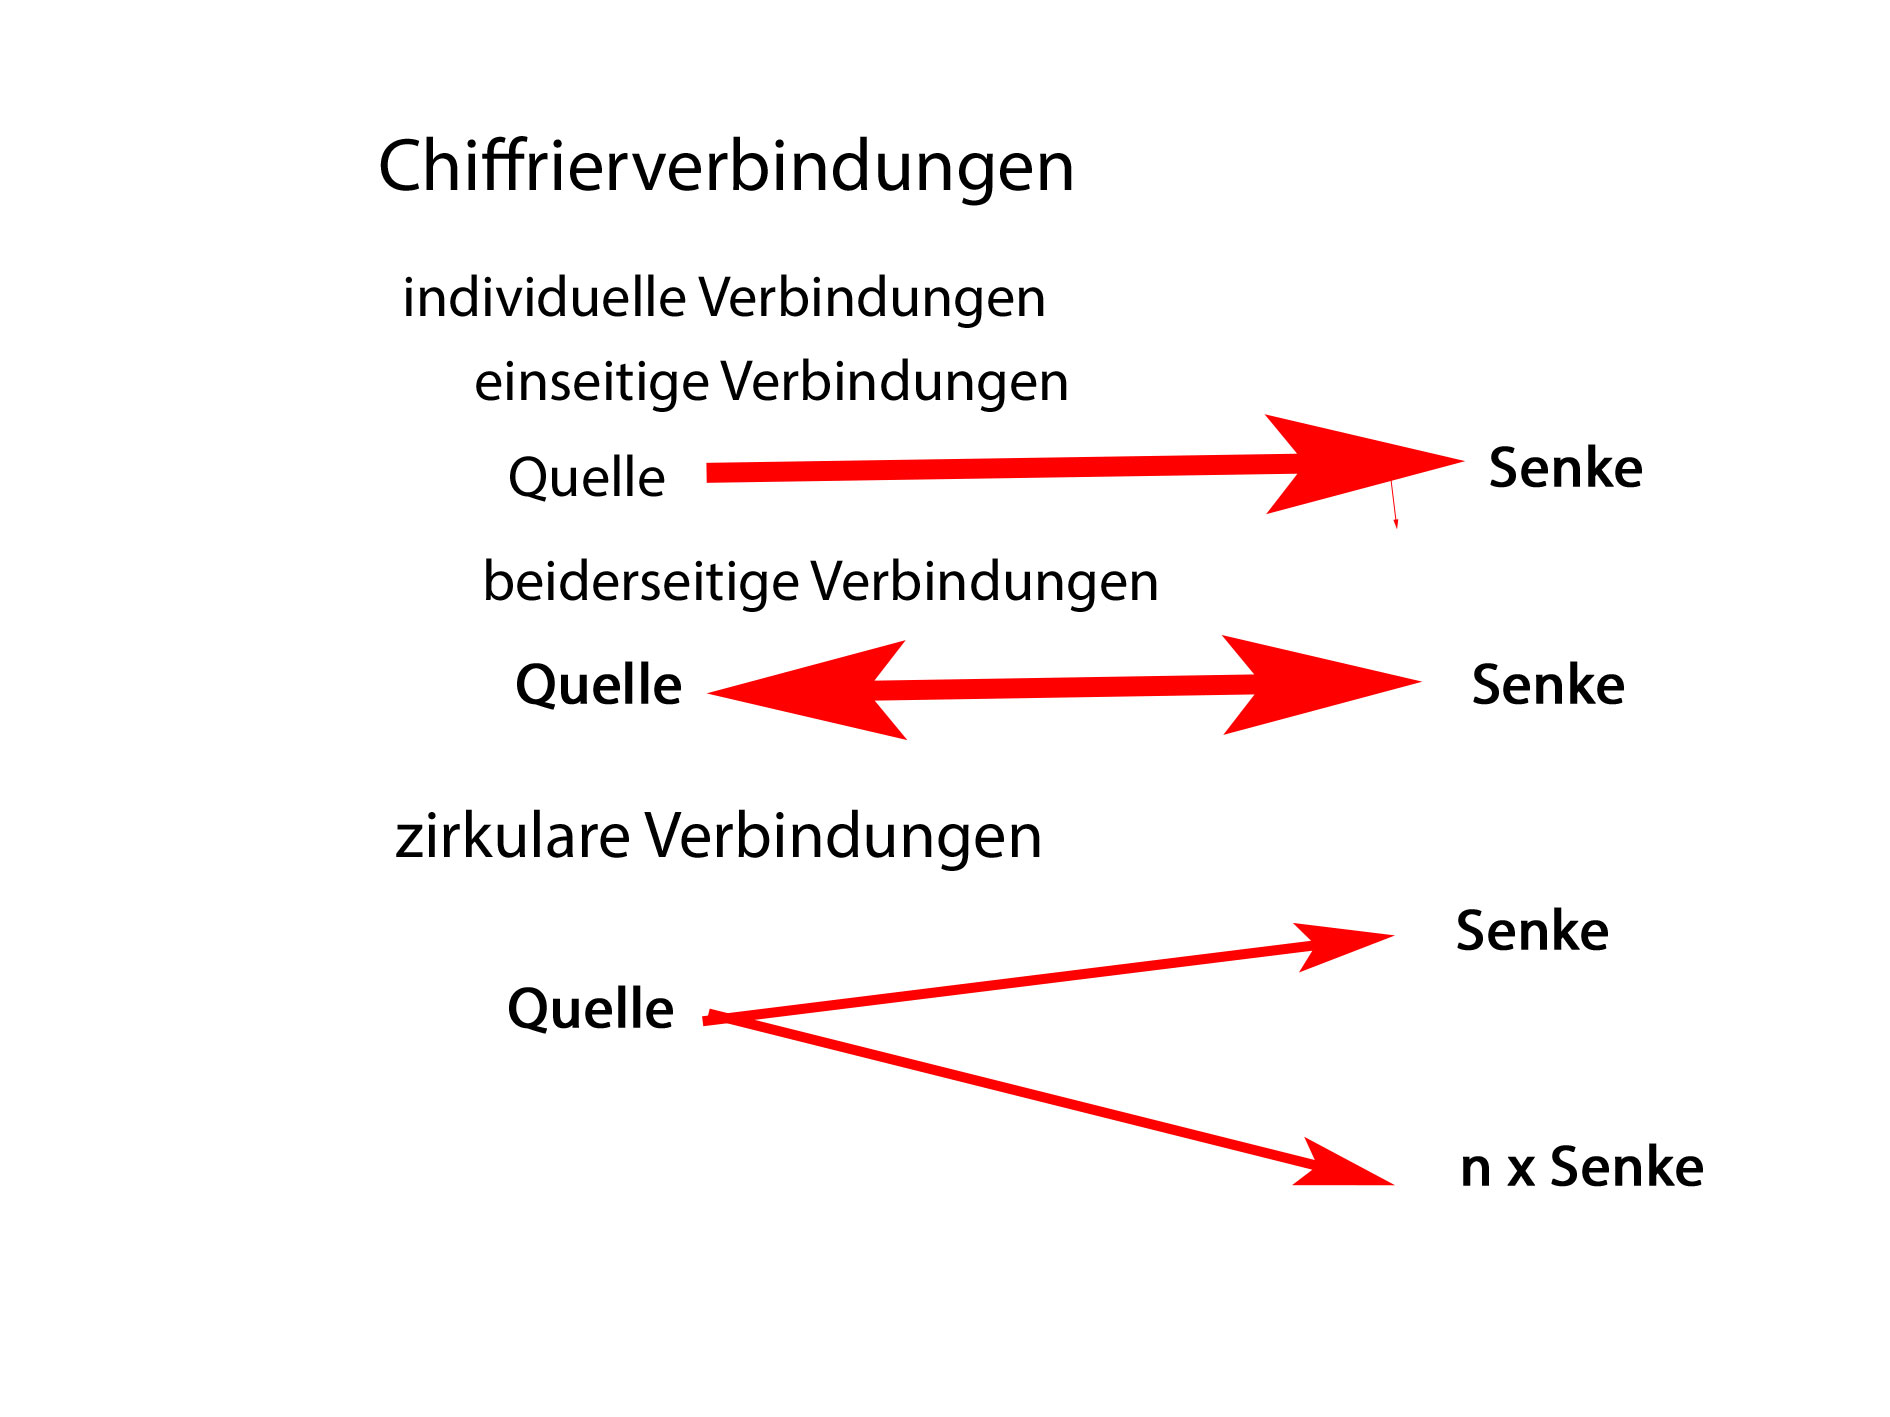
Individuelle Verbindungen.
Dies ist eigentlich die klassische Form der chiffrierten
Übermittlung.Zwischen dem Sender ( Absender der Information ) und
dem Empfänger ( Empfänger der chiffrierten Information ). Beide verfügen
über Schlüsselmittel die für die organisierten Verbindungen organisiert
sind. Beide Schlüssel sind identisch. Nur mit diesen Schlüsseln läßt
sich die chiffrierte Information dechiffrieren. Jeder Partner verfügt
über entsprechende Schlüssel nur zur Sendung und über Schlüssel nur zum
Empfang.
Die Sendeschlüssel sind nur identisch mit den Empfangschlüsseln auf der
Empfängerseite. Das gleiche gilt auch für die Gegenrichtung.
einseitige Verbindungen
Einseitige Verbindungen sind gekennzeichnet durch folgende Tatsache.
Hier kann nur der Sender eine chiffrierte Information chiffrieren um Sie
anschließend an den Empfänger senden. Eine chiffrerte Rückinformation
ist nicht möglich ( fehlender Schlüssel )
zweiseitige Verbindungen
Für diese Verbindungen wurden Schlüsselmittel oranisiert, die eine
zweiseitige Information ermöglichen. Sender und Empfänger verfügen über
entsprechende Schlüsselmitte, dei eine entsprechende Kommunikation
ermöglichen.
Zirkulare Verbindungen.
Ein Sender an mehrere Empfänger mit der gleichen chiffrierten
Information
Wer einen Schlüssel mehrfach verwendet, begünstigt den Verrat von Informationen, egal ob bewußt oder unbewußt.