Praktische Beispiele
"Dichtung oder Wahrheit" oder eine falsch
verstandene Interpretation
Bemerkungen:
Dieser Artikel beschreibt bereits seit 70-zig Jahren bekannte
Tatbestände. Kernpunkt der Aussagen, es ist nicht geheim !
Schon allein der Titel :
E-Mail-Verschlüsselung: Forscher knacken Passwort über Computergeräusche
Bei erfolgreicher Anwendung analoger
Verfahren, auch aus größeren Entfernungen, wird der Schlüssel genauso schnell gelesen,
wie sie ihn eingeben.
Schlüssel zur Kommunikation von Informationen, werden in der Regel nur "einmal " verwendet. Ansonsten haben sie Probleme beim Verstehen der Grundlagen der Kryptologie.
 Genkin/ Shamir/ Tromer
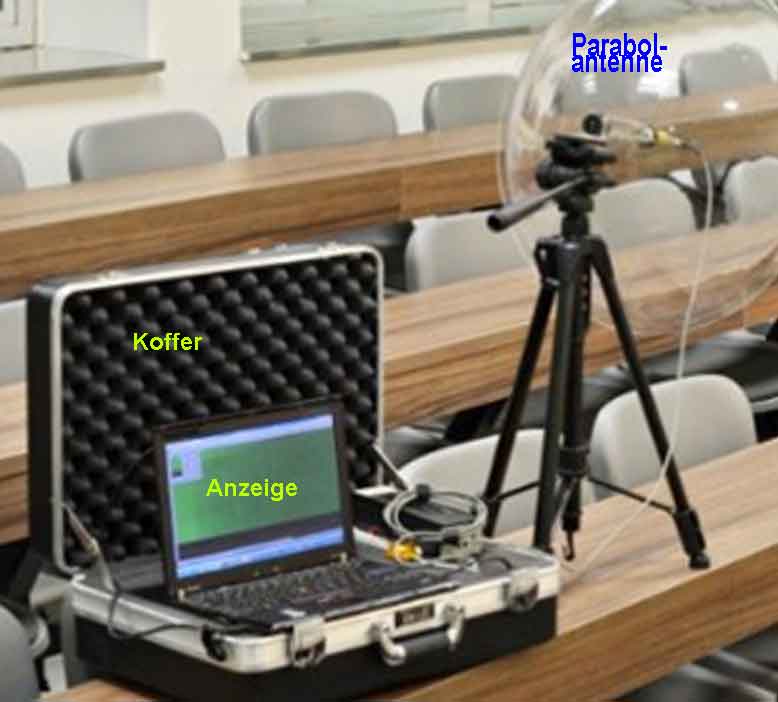
Der Aufbau führt aus vier Metern Entfernung
akustische Kryptoanalysen durch
Passwörter knacken aus vier Metern
Entfernung: Nur mit Hilfe von kaum
hörbaren Geräuschen, die Computer von sich geben, haben israelische
Forscher eine als ziemlich sicher geltende Verschlüsselung ausgehebelt.
"Hier wird die simple Analyse des akustischen
Geräuschspektrums, in eine "akustische Kryptoanalysis" umgewandelt.
Na gut 4 Meter, es geht sogar noch viel näher und natürlich auch weiter.
Sie praktizieren es jeden Tag. Ihr eingeschaltetes Kommunikationscenter
liegt ja neben dem Laptop, wo Sie gerade ihr Passwort oder Schüssel
eingeben eingeben. Der Terminus "ziemlich sicher" soll
unkommentiert dastehen.Es kann heissen, von nicht sicher bis, vielleicht
AES xxx Sicherheit.
Ein einfaches Mobiltelefon neben dem Rechner
könnte genutzt werden, um solche Attacken auszuführen", schreiben die
Forscher. Denn über platzierte Wanzen ließen sich aus der Ferne
Tonanalysen durchführen. Nur das Audiosignal wird dafür benötigt. So
zeigten die Informatiker auch, dass ein Richtmikrofon und eine
aktenkoffergroße Messstation aus vier Metern Entfernung geeignet ist, um
die Geräusche des Rechners mit ausreichender Qualität aufzuzeichnen. Die
Attacke sei zudem bei mehreren verschiedenen Rechnermodellen erfolgreich
gewesen.
Derartige erfolgreiche Attacken sind bereits
seit den sechziger Jahren bekannt.
Dort wurden dechiffrierte Informationen durch gleichzeitig betriebene
eigene us-amerikanische Funksprechgeräte, durch "Modulation" derselben übertragen. Aus dem
Frequenzspektrum der Funksprechgeräte konnten diese Signale
herausgefiltert werden. Veröffentlicht in
"NSA Autor Bamford
Computer senden während des Betriebs eine Vielzahl von Geräuschen aus.
Der oft nervige Lüfter und das ratternde DVD-Laufwerk sind nur ein
kleiner Teil der akustischen Signale, die jeder Rechner in seine
Umgebung ausstrahlt. Die feinen, kaum hörbaren und für Menschen nicht
identifizierbaren Geräusche der Computerchips können sogar die laufenden
Programme enthüllen.
Mit einem Mikrofon konnten israelische Informatiker nun sogar Passwörter
für die E-Mail-Verschlüsselung durch eine sogenannte akustische
Kryptoanalyse berechnen. Denn jede Rechenoperation und jede Software
erzeugen typische Muster, die sich auswerten lassen.
Auch die elektrische Spannung, unter der ein Laptop-Gehäuse steht, ist
dafür nutzbar, warnen die Forscher. Durch Berührung des Computers oder
eine zusätzliche Leitung am USB- oder Bildschirm-Kabel sind
Spannungsschwankungen einfach übertragbar und leicht auszuwerten. Sie
lassen sich ähnlich einsetzen, um den Schlüssel Stück für Stück zu
rekonstruieren.
Um diese Ausspähmethoden für die als sicher geltende
E-Mail-Verschlüsselung PGP zu unterbinden, haben die Forscher die
Sicherheitslücke erst zusammen mit einem Update der Software
veröffentlicht, mit dem das Problem beseitigt werden soll. Nutzer des
Verschlüsselungsprogramm GnuPG in den Versionen 1.x sollten ihre
Programme umgehend aktualisieren. Vor allem, falls sie davon ausgehen
müssen, dass die Tonsignale ihrer Rechner leicht aufzuzeichnen sind.
Nutzer der modernen Varianten der Software sind nicht von dem Problem
betroffen.
Dem Autor auf Twitter folgen:
http://www.spiegel.de/netzwelt/apps/verschluesselung-forscher-knacken-passwort-ueber-computergeraeusche-a-939996htmll
Dieser Artikel enthält vielmehr
Informationen, ala Sie denken !
Lesen
vielleicht die nachfolgende Seite








 Original aus Spiegel - Online
Achtung !